La transición hacia un mundo sin contraseñas dejó de ser solamente una proyección de la industria de ciberseguridad.
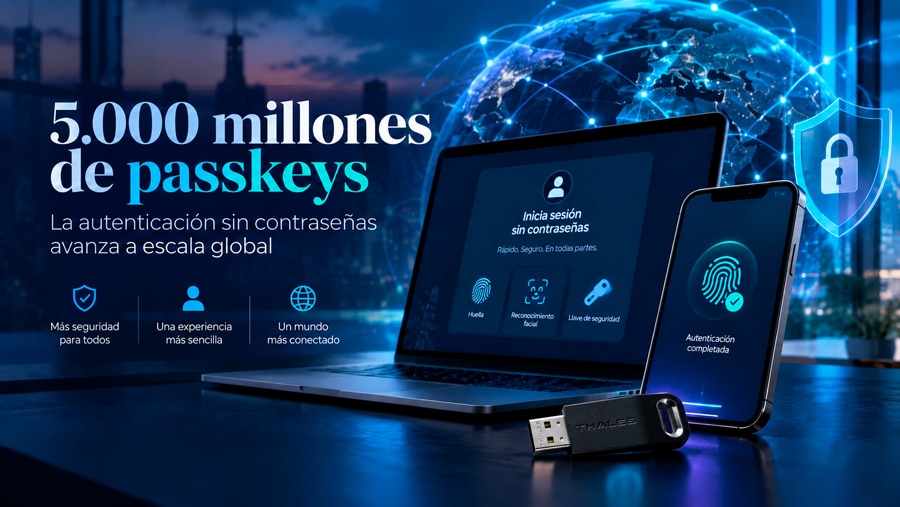
En mayo de 2026, FIDO Alliance publicó su informe The State of Passkeys 2026, en el que estima que ya existen aproximadamente 5.000 millones de passkeys en uso en todo el mundo.
El estudio también muestra un fuerte avance en el ámbito corporativo: entre las organizaciones relevadas, el 68% ya implementó, está probando o se encuentra desplegando passkeys para la autenticación de sus empleados.
No se trata de una medición específica de Argentina ni de Latinoamérica. La investigación fue realizada en diez mercados internacionales —Estados Unidos, Reino Unido, Francia, Alemania, Australia, Singapur, Japón, Corea del Sur, China e India— e incluyó a 11.000 consumidores y 1.400 responsables de decisiones de autenticación en organizaciones de más de 500 empleados.
Los datos permiten dimensionar un cambio que ya está ocurriendo: las passkeys están comenzando a ocupar un lugar relevante dentro de las estrategias de identidad y autenticación digital.
¿Qué es una passkey?
Una passkey es una credencial digital basada en criptografía de clave pública, diseñada para permitir el acceso a servicios y aplicaciones sin utilizar una contraseña tradicional.
En lugar de depender de una clave que el usuario debe recordar, escribir y eventualmente reutilizar, la autenticación utiliza un par de claves criptográficas.
La clave privada permanece protegida en el dispositivo o autenticador del usuario, mientras que el servicio conserva la clave pública necesaria para verificar la identidad.
Para el usuario, el acceso puede realizarse mediante biometría, PIN o un dispositivo físico de seguridad.
Detrás de esta tecnología se encuentran los estándares impulsados por FIDO Alliance, especialmente FIDO2, WebAuthn y CTAP.
Una de sus principales ventajas es la resistencia al phishing. Al no existir una contraseña compartida que pueda ser capturada mediante un sitio falso o reutilizada por un atacante, se reduce significativamente uno de los vectores de ataque más habituales asociados al robo de credenciales.
5.000 millones de passkeys en uso
El dato publicado por FIDO Alliance en mayo de 2026 marca un punto importante en la evolución de esta tecnología.
La organización estima que existen actualmente 5.000 millones de passkeys en uso a nivel mundial.
Entre los 11.000 consumidores incluidos en su investigación:
- el 90% conoce las passkeys;
- el 75% habilitó al menos una;
- y el 49% las utiliza regularmente cuando están disponibles.
Pero el avance no ocurre solamente entre consumidores.
La adopción también está llegando al entorno corporativo.
El 68% de las organizaciones relevadas ya está avanzando con passkeys
En el estudio realizado entre 1.400 responsables de decisiones de autenticación de empresas con más de 500 empleados, el 68% indicó que su organización ya desplegó, está probando o se encuentra implementando passkeys para el acceso de empleados.
Otro dato resulta todavía más significativo: el 82% considera que alcanzar una autenticación completamente sin contraseñas es un objetivo para su organización.
Sin embargo, solamente el 28% afirma haber alcanzado ya ese escenario.
La diferencia muestra claramente el momento actual del mercado.
Existe una dirección tecnológica definida hacia modelos de autenticación passwordless, pero una gran cantidad de organizaciones todavía se encuentra atravesando esa transición.
Implementar passkeys no significa haber eliminado las contraseñas
La adopción de passkeys tampoco implica que las contraseñas hayan desaparecido.
Según el mismo informe, el 57% de las organizaciones todavía utiliza métodos de autenticación susceptibles al phishing como mecanismo principal de acceso diario para sus empleados.
En la práctica, durante los próximos años probablemente convivirán diferentes tecnologías:
contraseñas, sistemas de autenticación multifactor, aplicaciones OTP, biometría, passkeys y llaves de seguridad físicas compatibles con FIDO.
El desafío para las organizaciones pasa entonces por determinar qué mecanismos utilizar según el nivel de riesgo, los usuarios involucrados y los sistemas que necesitan proteger.
Passkeys sincronizadas y llaves de seguridad FIDO
No todas las passkeys se almacenan de la misma manera.
Existen passkeys que pueden sincronizarse entre distintos dispositivos mediante un proveedor de credenciales. Esto permite, por ejemplo, utilizar la misma credencial desde diferentes equipos pertenecientes al usuario.
Pero también existen passkeys vinculadas a un dispositivo, conocidas como device-bound passkeys.
En este modelo, la credencial puede almacenarse dentro de una llave de seguridad física compatible con FIDO, manteniendo la clave privada protegida dentro del dispositivo.
Esta alternativa puede ser especialmente relevante en escenarios corporativos donde se requiere un mayor nivel de control sobre determinadas credenciales.
Por ejemplo, para:
- administradores de sistemas;
- personal con acceso a infraestructura crítica;
- ejecutivos;
- operadores con privilegios elevados;
- acceso a sistemas corporativos sensibles.
En estos casos, la organización puede combinar la resistencia al phishing de FIDO con el control físico sobre el autenticador utilizado.
Seguridad y experiencia de usuario
Durante muchos años, aumentar la seguridad de una cuenta significó agregar más pasos al proceso de autenticación.
Contraseñas complejas, códigos enviados por SMS, aplicaciones OTP o diferentes factores adicionales.
Esto podía mejorar determinados aspectos de seguridad, pero también generaba fricción para el usuario y una mayor carga operativa para las áreas de soporte.
Las passkeys plantean un modelo diferente.
El objetivo es conseguir una autenticación que sea al mismo tiempo más resistente al phishing y más sencilla para el usuario.
El informe de FIDO muestra que las organizaciones que ya avanzaron con estos despliegues están reportando beneficios concretos.
Entre ellas, el 47% señala una mejora en su percepción de seguridad, el 45% identifica accesos más rápidos para los empleados y el 35% informa una reducción de solicitudes de soporte relacionadas con contraseñas.
¿Estamos frente al fin de las contraseñas?
No de manera inmediata.
Los propios datos muestran que la transición todavía está en marcha.
Sistemas heredados, compatibilidad entre plataformas, procedimientos de recuperación, políticas corporativas y aplicaciones que aún dependen de contraseñas hacen que una migración completa requiera planificación.
Pero los 5.000 millones de passkeys estimados en uso globalmente muestran que ya no estamos hablando de una tecnología experimental.
Passkeys y FIDO2 están pasando de una etapa de adopción inicial a convertirse en componentes cada vez más habituales dentro de las arquitecturas modernas de identidad digital.
El desafío para las empresas: definir una estrategia de autenticación
Para una organización, incorporar FIDO no debería comenzar simplemente por elegir una tecnología o un dispositivo.
La primera pregunta debería ser qué accesos necesita proteger y con qué nivel de seguridad.
¿Qué aplicaciones son críticas?
¿Qué usuarios poseen privilegios elevados?
¿Se necesitan passkeys sincronizadas o credenciales vinculadas a un dispositivo físico?
¿Qué mecanismos de recuperación deben existir?
¿Qué sistemas actuales soportan FIDO2 y WebAuthn?
¿Dónde continuará siendo necesario utilizar otros métodos de autenticación?
Cada organización tendrá respuestas diferentes.
Lo que muestran los datos publicados en 2026 es que la industria ya está avanzando hacia una nueva etapa.
Las contraseñas seguirán existiendo durante algún tiempo, pero FIDO2, las passkeys y las llaves de seguridad están adquiriendo un papel cada vez más importante dentro de las estrategias de autenticación empresarial.
En Sitepro trabajamos con soluciones de autenticación y seguridad que permiten a las organizaciones evaluar diferentes tecnologías según sus necesidades de acceso, seguridad y cumplimiento.
Fuente: FIDO Alliance – The State of Passkeys 2026: Global Consumer and Workforce Report, mayo de 2026.