El 21 de septiembre de 2026 finalizará el período durante el cual los módulos criptográficos certificados bajo FIPS 140-2 pueden permanecer en la lista activa del programa de validación del NIST.
Este cambio resulta especialmente relevante para quienes necesitan adquirir o renovar un token para Oficiales de Registro, ya que marca la transición definitiva hacia dispositivos certificados bajo el estándar FIPS 140-3.
Sin embargo, es importante comprender correctamente su alcance: los tokens FIPS 140-2 no dejarán de funcionar de manera automática. Lo que cambiará será el estado de su certificación dentro del programa de validación del NIST.
¿Qué ocurrirá con FIPS 140-2 en septiembre de 2026?
El NIST estableció que los módulos criptográficos validados bajo FIPS 140-2 podrán permanecer en la lista activa hasta el 21 de septiembre de 2026.
A partir del 22 de septiembre, sus certificados pasarán a la lista histórica del Cryptographic Module Validation Program (CMVP). Esto significa que ya no se considerarán certificaciones activas para nuevas implementaciones dentro del marco definido por el organismo.
El paso a estado histórico:
- No desactiva físicamente el token.
- No elimina los certificados digitales almacenados.
- No impide automáticamente su utilización.
- No equivale a una revocación de la certificación.
- Puede afectar su aceptación en nuevas compras, implementaciones o procesos que exijan una certificación vigente.
El propio NIST diferencia los módulos históricos de aquellos cuya certificación fue revocada. Por eso, antes de reemplazar un dispositivo actualmente en uso, debe verificarse el requisito establecido por la autoridad certificante, el organismo o la plataforma correspondiente. Consultar el cronograma oficial del NIST.
¿Cómo impacta este cambio en los Oficiales de Registro?
Los Oficiales de Registro utilizan el token criptográfico para resguardar su certificado y su clave privada, validar la identidad de los solicitantes y realizar las operaciones de firma digital asociadas con sus funciones.
La normativa y los procedimientos aplicables pueden contemplar dispositivos con certificación FIPS 140-2 o superior y, en determinadas condiciones, admitir módulos incluidos en el listado histórico durante un período específico.
Por ese motivo, no es correcto afirmar de manera general que todos los tokens para Oficiales de Registro con FIPS 140-2 dejarán de ser válidos inmediatamente después del 21 de septiembre.
No obstante, el cambio sí plantea una cuestión importante para las nuevas adquisiciones. Elegir actualmente un dispositivo cuya certificación está próxima a pasar a estado histórico implica una vida regulatoria y comercial más limitada.
Para nuevas compras, renovaciones o planificación de infraestructura, la alternativa más conveniente es optar por un token con certificación FIPS 140-3 activa.
Diferencias entre FIPS 140-2 y FIPS 140-3
FIPS 140 es el estándar utilizado para evaluar los mecanismos de seguridad implementados por los módulos criptográficos. Su validación comprende aspectos como la protección de claves, los algoritmos utilizados, la autenticación, las pruebas internas y la resistencia del dispositivo frente a diferentes tipos de ataques.
FIPS 140-3 actualiza el marco técnico de FIPS 140-2 y lo alinea con estándares internacionales más recientes, especialmente ISO/IEC 19790 e ISO/IEC 24759.
Entre sus principales diferencias se encuentran:
| Aspecto | FIPS 140-2 | FIPS 140-3 |
|---|---|---|
| Marco normativo | Estándar anterior del NIST | Alineado con estándares ISO internacionales |
| Arquitectura del módulo | Clasificación tradicional | Definición más precisa de interfaces, componentes y límites criptográficos |
| Información sensible | Enfoque centrado principalmente en claves criptográficas | Incorpora el concepto más amplio de parámetros sensibles de seguridad |
| Pruebas internas | Esquema definido por FIPS 140-2 | Requisitos de autoevaluación y pruebas actualizados |
| Seguridad física | Cuatro niveles de seguridad | Mantiene cuatro niveles, con criterios revisados |
| Nuevas validaciones | Ya no se aceptan nuevos certificados | Estándar vigente para nuevas validaciones |
La diferencia de versión no significa que cualquier dispositivo FIPS 140-3 sea automáticamente superior a todos los FIPS 140-2. También deben analizarse el nivel alcanzado, el estado de la certificación y las características concretas del módulo.
¿Qué significa FIPS 140-3 Nivel 3?
FIPS 140-3 mantiene cuatro niveles progresivos de seguridad. El Nivel 3 incorpora requisitos avanzados relacionados con la seguridad física, la autenticación y la protección de los parámetros sensibles almacenados dentro del módulo.
En un token criptográfico, esto permite resguardar las claves privadas y ejecutar las operaciones criptográficas dentro del propio dispositivo, reduciendo el riesgo de extracción, copia o utilización no autorizada.
Para un Oficial de Registro, contar con un token FIPS 140-3 Nivel 3 representa una elección alineada con el estándar vigente y con mayores perspectivas de continuidad para nuevas implementaciones.
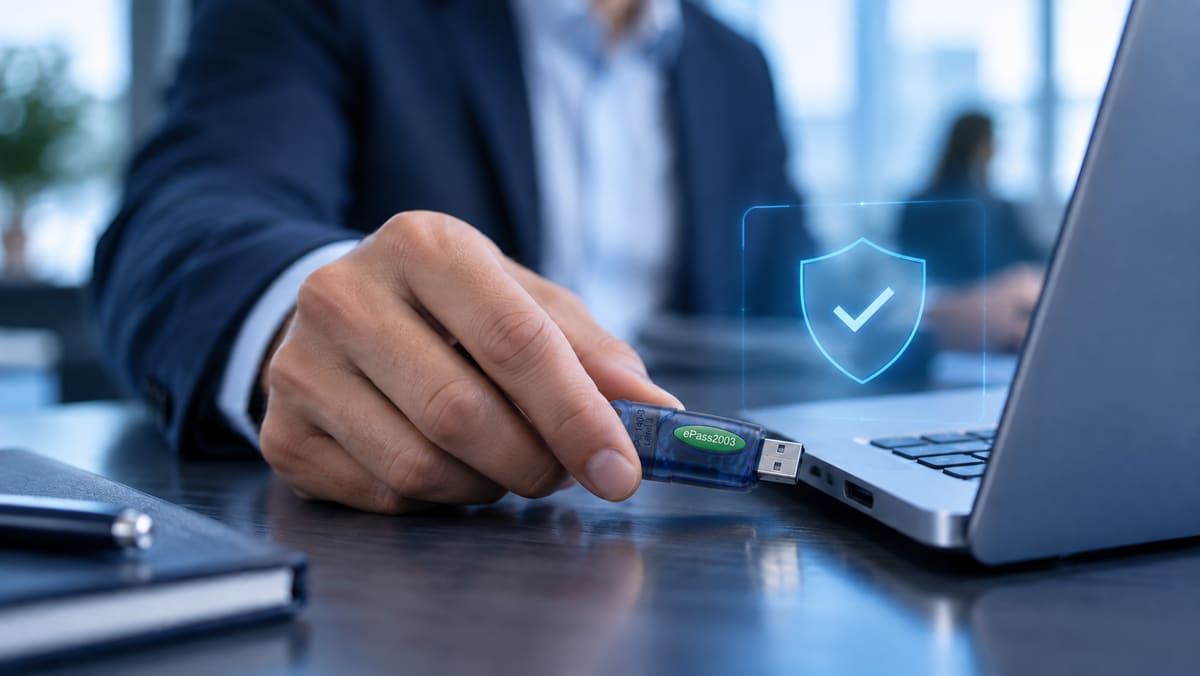
ePass2003: token FIPS 140-3 Nivel 3
El ePass2003 de FEITIAN es un token criptográfico USB desarrollado para autenticación segura, identificación, firma digital y protección de información sensible.
Su módulo criptográfico cuenta con certificación FIPS 140-3 Nivel 3, certificado NIST N.º 5151, actualmente en estado activo. La ficha oficial del NIST indica como fecha de finalización de vigencia —Sunset Date— el 27 de enero de 2031. Consultar la certificación NIST N.º 5151.
Entre sus principales características se destacan:
- Certificación FIPS 140-3 Nivel 3 en estado activo.
- Generación y resguardo de claves dentro del dispositivo.
- Compatibilidad con claves RSA.
- Soporte para interfaces criptográficas como PKCS#11, CAPI y CNG.
- Control de acceso mediante PIN.
- Compatibilidad con Windows, macOS y Linux.
- Utilización en aplicaciones y plataformas de firma digital compatibles.
Estas características convierten al ePass2003 en una alternativa preparada para reemplazar progresivamente dispositivos FIPS 140-2 y responder a las necesidades actuales de Oficiales de Registro, organismos, empresas y profesionales.
¿Es necesario reemplazar ahora un token FIPS 140-2?
La respuesta dependerá del uso y de los requisitos específicos de cada organismo.
Si el token se encuentra operativo y la normativa aplicable permite continuar utilizándolo una vez que su certificación pase al listado histórico, el cambio podría planificarse de manera gradual.
En cambio, si se trata de una nueva adquisición, una renovación de equipamiento o una compra destinada a sostener operaciones durante los próximos años, resulta recomendable seleccionar directamente un dispositivo FIPS 140-3 con certificación activa.
Antes de tomar una decisión conviene verificar:
- El estado del certificado del módulo en el sitio oficial del NIST.
- La fecha de finalización de vigencia de la certificación.
- El nivel FIPS alcanzado.
- La compatibilidad con las aplicaciones utilizadas.
- Los requisitos de la autoridad certificante correspondiente.
- La disponibilidad de controladores, herramientas de administración y soporte técnico.
Un token para Oficiales de Registro preparado para el nuevo estándar
La transición hacia FIPS 140-3 no debe interpretarse como una interrupción automática de todos los tokens existentes, sino como un cambio de estándar que debe incorporarse a la planificación tecnológica de cada organización.
El ePass2003 FIPS 140-3 Nivel 3 ofrece una alternativa con certificación activa, compatibilidad multiplataforma y soporte para las principales interfaces criptográficas utilizadas en entornos de firma digital.
Sitepro comercializa el token ePass2003 y brinda asesoramiento técnico para su implementación, instalación y configuración.
¿Necesita adquirir un token para Oficiales de Registro?
Solicite una cotización del ePass2003 FIPS 140-3 Nivel 3 y reciba asesoramiento para evaluar su compatibilidad con el entorno de uso.